Revolut vazou passaportes e histórico de Bitcoin de clientes ao cair em fraude que usou domínio real de agência governamental para forjar pedido de dados.
- Revolut atendeu pedido fraudulento enviado do domínio oficial de uma agência governamental, expondo dados de clientes
- Vazamento inclui cópias de passaporte, selfies de verificação e histórico completo de transações em Bitcoin
- Número de afetados não foi divulgado; empresa afirma que sistemas e fundos permanecem intactos
- ZachXBT aponta que alvo seriam usuários de alto patrimônio, aumentando risco de ataques físicos (‘wrench attacks’)
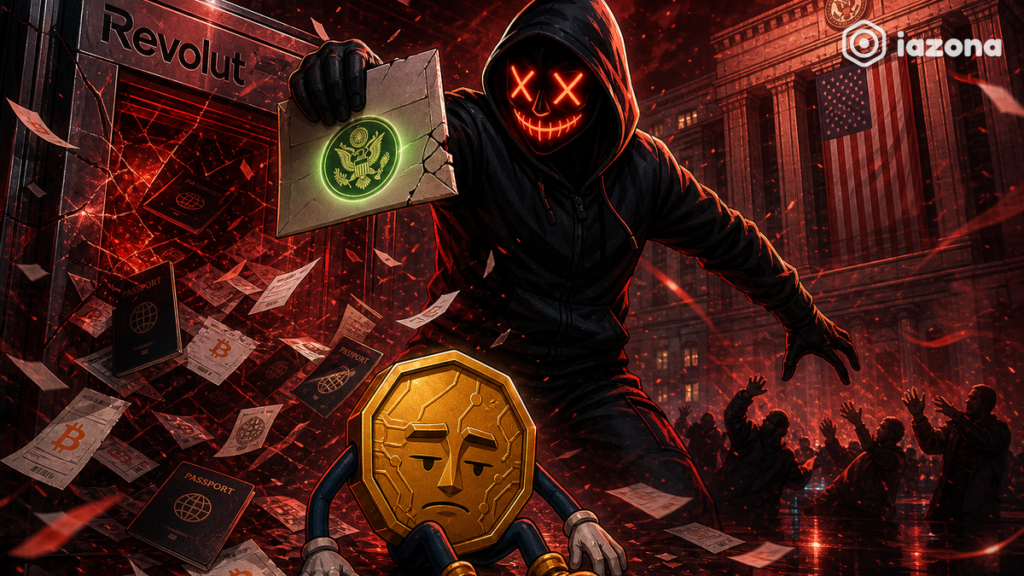
A fintech Revolut divulgou dados sensíveis de clientes, incluindo cópias de passaportes, selfies de verificação e históricos completos de transações em Bitcoin, após atender a uma solicitação fraudulenta que aparentava ter origem em uma agência governamental legítima. O caso foi revelado publicamente pelo investigador de criptomoedas ZachXBT nesta semana.
Segundo a notificação enviada aos clientes afetados e divulgada pelo Decrypt, o pedido malicioso foi enviado de uma conta não autorizada que utilizava o domínio oficial de uma agência governamental. Como as credenciais de autenticação do domínio eram válidas, a Revolut atendeu à requisição acreditando se tratar de uma solicitação legítima.
Os dados expostos são extensos. A notificação aponta que incluem nome completo, data de nascimento, ocupação, endereço postal, e-mail e telefone. Também foram vazados documentos de identidade, como cópias de passaporte ou carteira de motorista, além da selfie enviada no processo de verificação. No campo financeiro, o vazamento abrangeu extratos de conta com números IBAN e referências de carteira, registros de saques e histórico completo de transações, incluindo as realizadas em Bitcoin. A Revolut afirmou que dados biométricos não foram comprometidos.
“Um esquema sofisticado de falsidade ideológica externa, em que um terceiro não autorizado utilizou o e-mail de domínio de uma agência governamental legítima para submeter pedidos fraudulentos de informação.”
Porta-voz da Revolut
A empresa informou que um número “limitado” de clientes foi afetado, que o endereço de e-mail foi bloqueado e que a agência impersonada, as autoridades policiais e os reguladores foram notificados. A Revolut não revelou quantas pessoas foram atingidas nem qual agência foi utilizada como fachada, afirmando que seus sistemas e os fundos dos clientes permanecem intactos.
Atacante da Coldcard movimenta 45% do Bitcoin roubado na 3ª onda
ZachXBT apontou que o incidente parece ter como alvo usuários de alto patrimônio, o que levanta preocupações com os chamados “wrench attacks” (ataques físicos motivados por conhecimento da riqueza em criptomoedas da vítima). O caso provocou críticas severas nas redes sociais, com usuários argumentando que as regras de KYC (Know Your Customer, ou “conheça seu cliente”, procedimento obrigatório de verificação de identidade em serviços financeiros) criaram riscos sem trazer benefícios proporcionais.
“Acordei com todos os meus dados vazados pela Revolut. Um lembrete contundente de que o KYC não produziu ganhos reais e colocou muitos em situação de risco.”
Marc Zeller, publicação no X
Contexto: uma sequência de vazamentos no setor
O episódio ocorre em um período turbulento para empresas que armazenam dados pessoais de usuários de criptomoedas. A fabricante de carteiras de hardware Trezor registrou recentemente uma ampliação de um vazamento anterior, expondo dezenas de milhares de clientes adicionais. A plataforma X também teria sofrido uma violação de dados que inundou usuários com solicitações de redefinição de senha.
Liquid Network perde 4.000 BTC em ataque de US$ 320 milhões
A Revolut, que lançou a stablecoin atrelada ao euro EURR neste ano, estuda atualmente a abertura de capital (IPO).
Análise, impacto no Brasil: Para os brasileiros que utilizam a Revolut como conta internacional para compra e venda de criptomoedas, o episódio serve de alerta: dados submetidos a processos de KYC podem estar vulneráveis a engenharia social sofisticada, mesmo quando os sistemas da plataforma não são diretamente invadidos. O caso reforça o debate sobre os limites e os riscos da coleta obrigatória de documentos pelo setor financeiro.
O próximo passo depende das investigações das autoridades policiais e reguladores já notificados pela Revolut. A empresa não forneceu prazo para divulgar o número exato de afetados nem o nome da agência governamental impersonada.
Fontes: Decrypt
Leia também
- Golden cross do Bitcoin falha após CPI quente elevar apostas no Fed
- Regulação é o maior risco do Hyperliquid, diz Ran Neuner
- Anchorage Digital integra stablecoin fUSD da Frgmnt para clientes institucionais