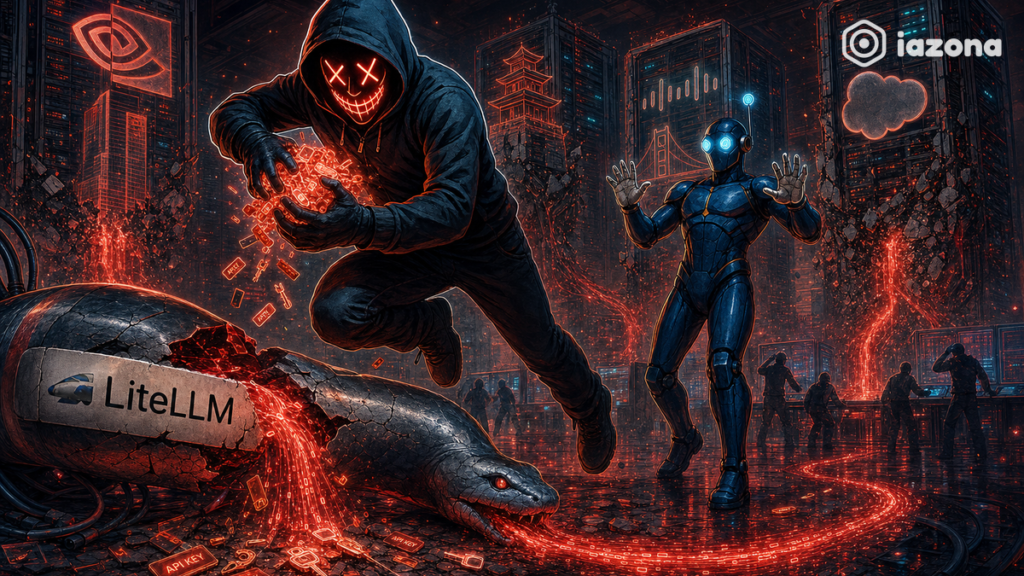
Versões maliciosas do LiteLLM publicadas no PyPI expuseram credenciais de mais de 2.500 organizações, incluindo Nvidia, Samsung, Cisco e Salesforce.
- Grupo TeamPCP publicou no PyPI as versões maliciosas 1.82.7 e 1.82.8 do LiteLLM, que ficaram no ar por cerca de 40 minutos em março.
- Mais de 2.500 organizações e 434 mil pipelines de CI/CD tiveram credenciais expostas, incluindo Nvidia, AWS, Samsung, Cisco e Salesforce.
- A invasão começou pela cadeia do scanner Trivy, de onde saíram as credenciais de publicação do LiteLLM; o KICS e o SDK Python da Telnyx também foram atingidos.
- Firmas de segurança recomendam auditar ambientes pelas duas versões comprometidas e rotacionar todas as credenciais de pipeline.
Um ataque à cadeia de suprimentos do LiteLLM, ferramenta open source que centraliza o acesso de aplicações a modelos de inteligência artificial, expôs terabytes de credenciais de mais de 2.500 organizações, entre elas Microsoft, Amazon, Cisco, Samsung e Salesforce, segundo relato da Ars Technica. A revelação foi feita pelas firmas de segurança CloudSEK e Hudson Rock.
O golpe foi um ataque de cadeia de suprimentos (supply-chain attack): em vez de invadir cada vítima, os criminosos usaram credenciais de publicação roubadas para subir ao PyPI, o repositório oficial de pacotes da linguagem Python, duas versões contaminadas do LiteLLM, a 1.82.7 e a 1.82.8. Elas ficaram disponíveis por cerca de 40 minutos em março, tempo suficiente para dezenas de milhares de sistemas automatizados de build baixarem e executarem o código malicioso.
OpenAI reforça segurança após modelos escaparem de ambiente de treino
O código acessava a memória das máquinas infectadas, raspava o conteúdo e o enviava para um canal controlado pelos atacantes. Entre os dados capturados estão chaves de nuvem, tokens de repositório, chaves SSH, segredos de Kubernetes, credenciais de publicação de pacotes e chaves de provedores de IA. A Hudson Rock chegou ao caso ao analisar um arquivo de 195 terabytes; no total, as duas firmas contabilizam 434 mil pipelines de CI/CD (integração e entrega contínuas, a esteira automatizada que compila e publica software) com credenciais expostas.
A autoria foi reivindicada pelo TeamPCP, grupo descrito como desorganizado porém extremamente capaz, formado em grande parte por adolescentes, e pesquisadores corroboram a alegação. O comprometimento do LiteLLM foi desdobramento de uma invasão anterior ao Trivy, scanner de vulnerabilidades amplamente usado na indústria, de onde saíram as credenciais de publicação. A mesma campanha contaminou o KICS e o SDK Python da Telnyx. Um detalhe agrava o caso: os desenvolvedores do Trivy rotacionaram um token de automação, mas demoraram 20 dias para revogá-lo por completo, janela que os invasores aproveitaram.
“Confirmei que os dados são legítimos, com múltiplas organizações vítimas. É uma violação massiva de cadeia de suprimentos causada por segurança de IA malfeita: não porque a IA seja a ameaça, mas porque adolescentes conseguem dar voltas em organizações obcecadas em lançar IA às pressas, com segurança de DevOps precária.”
Kevin Beaumont, pesquisador independente de segurança
A lista de organizações com exposição de alta confiança inclui ainda Nvidia, AWS, Siemens, Volkswagen, FedEx, Epic Games e X Corp. As firmas fazem uma ressalva importante: os números descrevem credenciais expostas, não invasões confirmadas. Em muitos casos, nem foi possível identificar o dono da credencial, pois pipelines configurados de forma genérica guardam senhas de banco e chaves de API sem nenhum domínio ou e-mail que os identifique.
Apple alerta usuários de iPhone sobre espionagem em 110 países
As recomendações são duras: auditar imediatamente os ambientes em busca das versões 1.82.7 e 1.82.8 do LiteLLM, presumir comprometido qualquer segredo acessível a esses ambientes, invalidar e rotacionar chaves de nuvem, tokens de contas de serviço do Kubernetes e tokens pessoais de GitHub e GitLab, além de revisar logs e filtragem de tráfego de saída. O alerta vale para qualquer empresa que use proxies de IA, scanners de vulnerabilidade de terceiros no CI/CD ou pacotes de IA derivados.
Análise: No Brasil, onde a adoção de ferramentas de IA em stacks de desenvolvimento cresceu de forma expressiva nos últimos dois anos, o episódio reforça a necessidade de políticas internas de verificação de dependências (auditoria de pacotes de terceiros) antes da integração em ambientes de produção. Empresas que usam pacotes open source de IA sem processo de revisão estão expostas a riscos equivalentes.
Há sinais de que parte das organizações afetadas minimiza o alerta: uma delas disse a Beaumont que já havia rotacionado tudo e que o caso seria irrelevante. As credenciais datam de março, e, como muitas não têm dono identificável, inúmeras empresas podem ter segredos ativos no despejo de dados sem saber. Quem rodou as versões comprometidas deve agir agora, não quando a primeira invasão aparecer.
Fontes: Ars Technica, CloudSEK